Cyber Verification Program Anthropic là gì? Mở khóa Claude cho Pentest & Red Team
Anthropic từng giải thích rằng Cyber Verification Program cho phép công ty chặn mạnh hơn các cyber threat tiềm năng mà không đồng thời cắt quyền sử dụng Claude của những defender đang bảo vệ phần mềm và cơ sở hạ tầng của họ.
Chi tiết ưu đãi
AI ngày càng giỏi lập trình, nhưng điều đó cũng kéo theo một nghịch lý lớn đối với ngành an ninh mạng: một mô hình đủ thông minh để tìm lỗ hổng, phân tích exploit hoặc mô phỏng hành vi của hacker cũng có thể bị sử dụng cho mục đích tấn công.
Vì vậy, các mô hình Claude mạnh của Anthropic được trang bị hệ thống bảo vệ theo thời gian thực nhằm phát hiện và chặn một số yêu cầu an ninh mạng có mức rủi ro cao. Khi ra mắt Claude Opus 4.7 vào tháng 4/2026, Anthropic cho biết mô hình này có các safeguard tự động phát hiện những yêu cầu liên quan đến hoạt động cybersecurity bị cấm hoặc có tính chất dual-use rủi ro cao. Đồng thời, công ty giới thiệu Cyber Verification Program dành cho các chuyên gia bảo mật có nhu cầu sử dụng Claude vào những công việc hợp pháp như nghiên cứu lỗ hổng, penetration testing và red teaming.
Nói đơn giản, Anthropic Cyber Verification Program – hay CVP – là chương trình xác minh dành cho các tổ chức và chuyên gia an ninh mạng có nhu cầu sử dụng sâu hơn khả năng cybersecurity của Claude cho mục đích phòng thủ chính đáng.
Đây không phải một gói thuê bao cao cấp mà chỉ cần trả thêm tiền là được mở.
Muốn tham gia, tổ chức phải nộp hồ sơ, mô tả trường hợp sử dụng và được Anthropic xét duyệt. Khi được chấp thuận, một số hạn chế vốn áp dụng mặc định cho các tác vụ cybersecurity dual-use có thể được điều chỉnh đối với tổ chức đã xác minh. Anthropic hiện cũng hướng dẫn các sản phẩm thực hiện công việc bảo mật hợp pháp đăng ký Cyber Verification Program để được áp dụng mức hạn chế thấp hơn đối với nội dung cybersecurity trên các model hỗ trợ chương trình.
Tại sao Claude lại chặn cả những yêu cầu của chuyên gia bảo mật?
Đây chính là vấn đề mà Cyber Verification Program được tạo ra để giải quyết.
Một câu lệnh như:
“Phân tích xem lỗ hổng này có thể bị khai thác như thế nào.”
có thể xuất phát từ hai đối tượng hoàn toàn khác nhau.
Một bên là hacker đang chuẩn bị tấn công hệ thống.
Bên còn lại có thể là đội Red Team hoặc Application Security đang muốn xác định liệu một CVE trong hệ thống của doanh nghiệp thực sự có khả năng bị khai thác hay chỉ đơn giản là một cảnh báo từ scanner.
Về mặt kỹ thuật, hai người có thể hỏi gần như cùng một câu.
Đó là lý do các mô hình AI khó chỉ dựa vào nội dung prompt để xác định chắc chắn ý định của người sử dụng.
Anthropic hiện phân biệt tương đối rõ giữa hai nhóm.
Nhóm đầu tiên là những hoạt động bị cấm, chẳng hạn phát triển ransomware hay xây dựng công cụ phục vụ đánh cắp dữ liệu hàng loạt. Đây là những trường hợp có rất ít hoặc gần như không có ứng dụng phòng thủ hợp pháp và vẫn bị hạn chế.
Nhóm thứ hai là high-risk dual-use cybersecurity activities. Đây là những kỹ thuật có thể được hacker sử dụng để tấn công, nhưng đồng thời lại là công việc hoàn toàn bình thường của đội ngũ bảo mật.
Vulnerability discovery là một ví dụ điển hình.
Exploitability analysis cũng vậy.
Red teaming, adversarial simulation và một phần penetration testing cũng nằm trong vùng giao nhau này.
Cyber Verification Program được Anthropic xây dựng nhằm giải quyết chính khoảng xám đó.
Cyber Verification Program “mở khóa” Claude như thế nào?
Sau khi một tổ chức vượt qua quá trình xét duyệt, Anthropic có thể điều chỉnh các safeguard được áp dụng cho tổ chức đó để những workflow cybersecurity dual-use hợp pháp không còn bị chặn mặc định như trước.
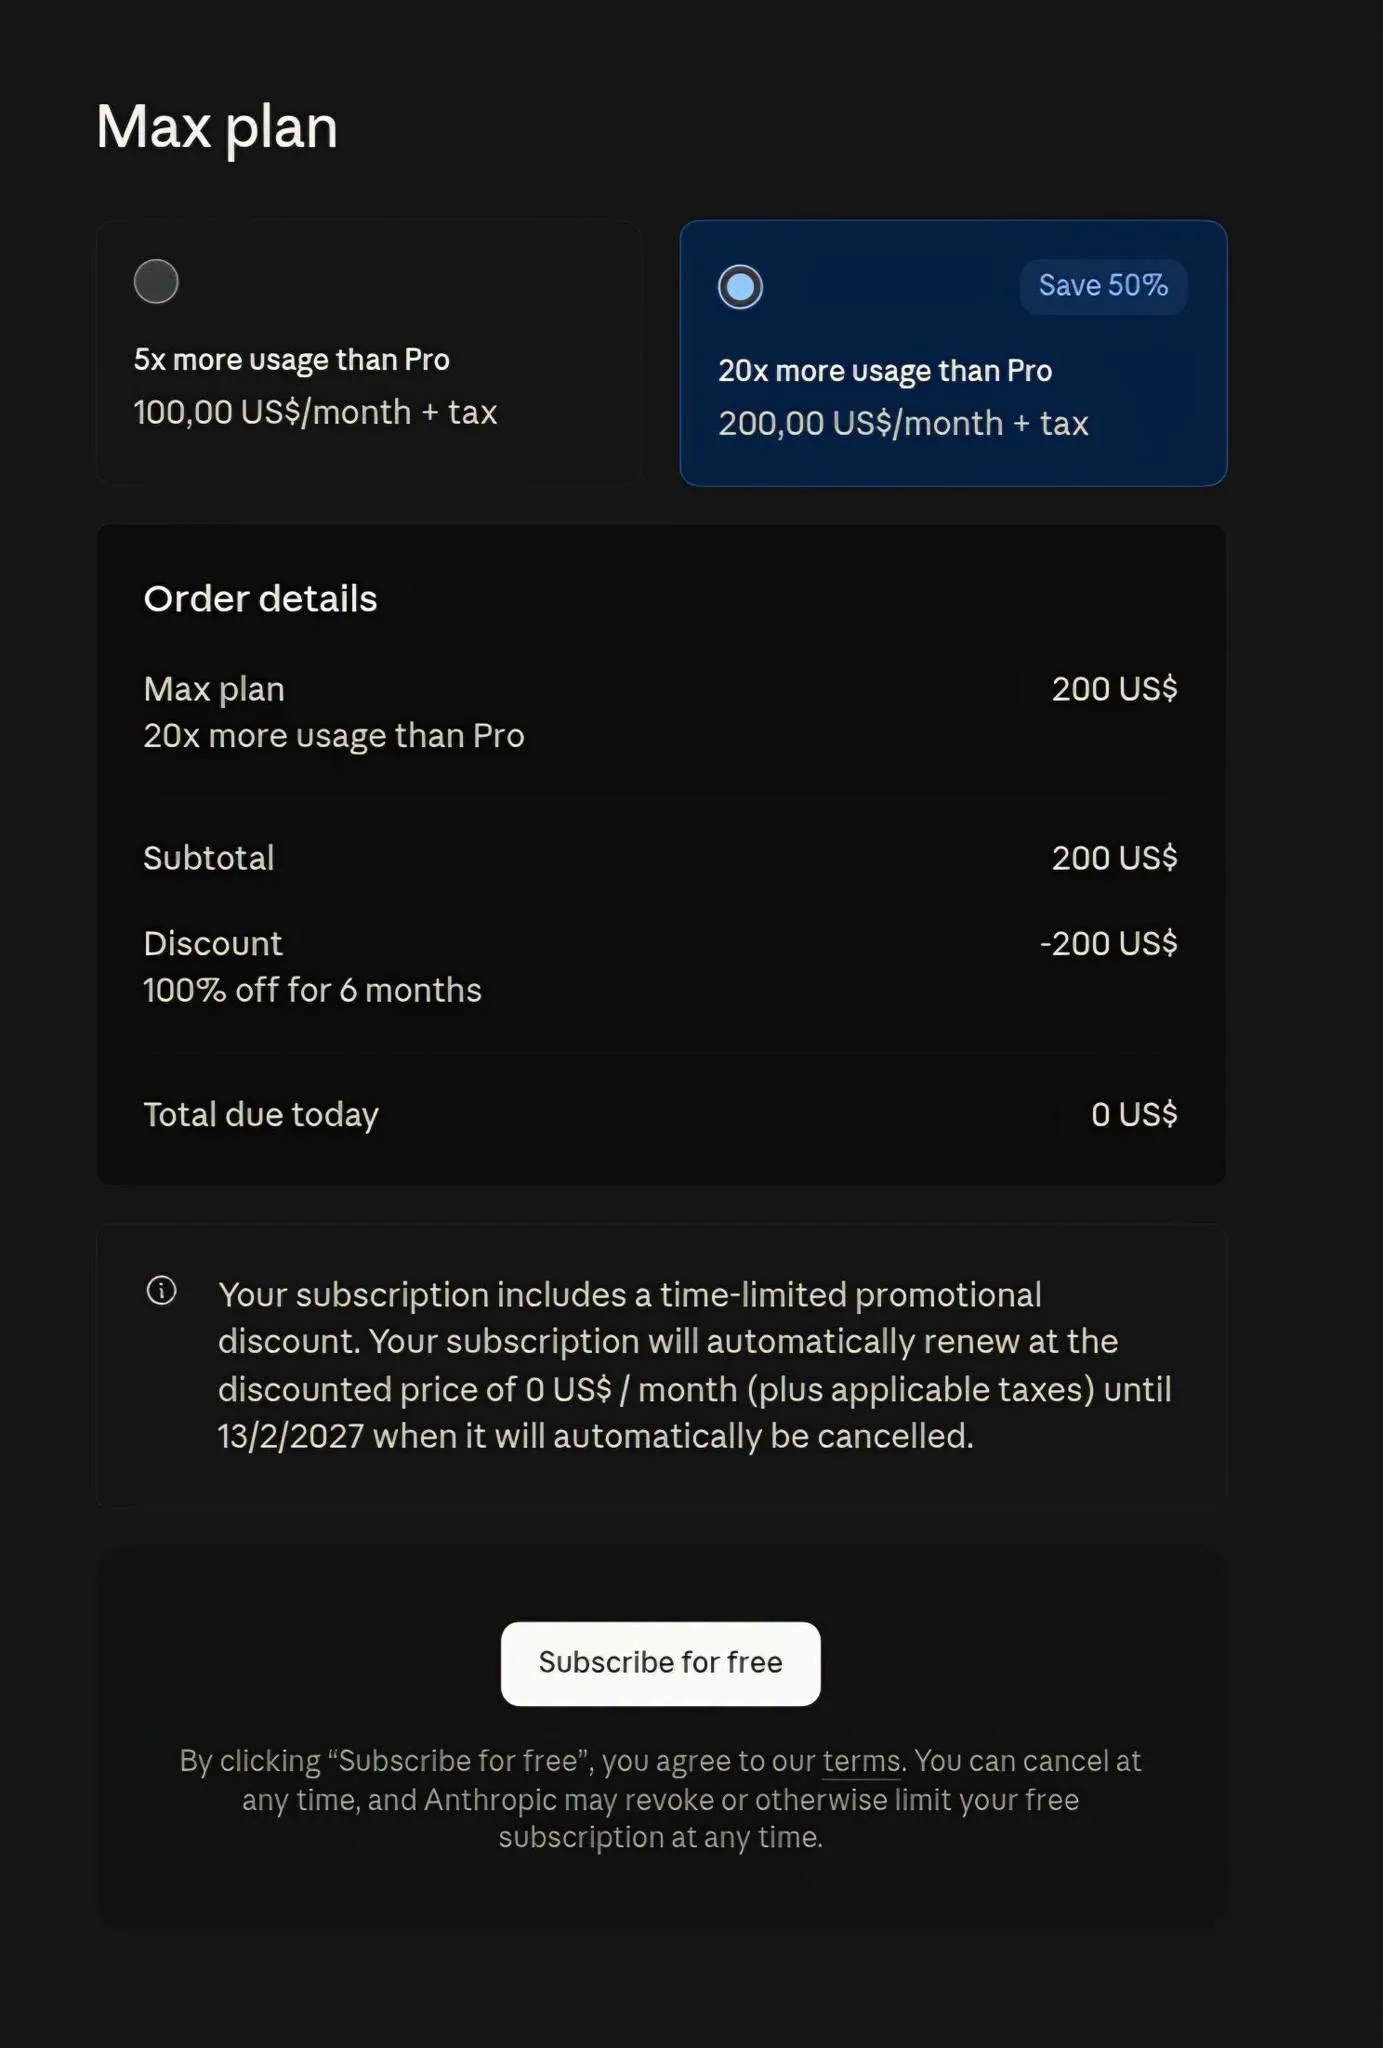
Email phê duyệt trong hình ảnh phía trên thể hiện khá rõ điều này: Anthropic thông báo rằng các safeguard áp dụng cho account đã được điều chỉnh để hỗ trợ những trường hợp sử dụng cybersecurity mà tổ chức mô tả trong hồ sơ.
Email cũng nêu ví dụ về những hoạt động dual-use như basic penetration testing, red teaming và bug bounty.
Điều này có ý nghĩa rất lớn đối với một đội bảo mật thực sự.
Thay vì đang điều tra một lỗ hổng thì Claude bất ngờ dừng lại vì nhận định yêu cầu có khả năng nguy hiểm, một tổ chức đã được xác minh có thể sử dụng Claude sâu hơn trong những workflow mà Anthropic đã chấp thuận.
Theo Cymulate, chương trình có thể hỗ trợ các trường hợp sử dụng phòng thủ như vulnerability research, exploitability analysis, adversarial simulation, threat modeling, penetration testing và validation các biện pháp kiểm soát bảo mật.
Một đội security nhờ đó có thể sử dụng Claude cho những công việc như:
- phân tích lỗ hổng và đánh giá khả năng khai thác thực tế; mô phỏng hành vi của attacker và attack path; hỗ trợ penetration testing hoặc red teaming trong phạm vi được phép; nghiên cứu CVE; kiểm tra logic của exploit trong môi trường kiểm thử; threat modeling; bug bounty; phân tích chuỗi lỗ hổng; kiểm tra security controls; hỗ trợ xây dựng phương án remediation và xác minh bản vá.
Điểm quan trọng ở đây là Claude không đơn thuần đóng vai trò “chatbot trả lời kiến thức bảo mật”.
Mục tiêu lớn hơn là đưa khả năng reasoning của AI vào quy trình nghiên cứu và vận hành cybersecurity thực tế.
Nhưng Cyber Verification Program không phải “God Mode” cho Claude
Đây là điểm rất dễ bị hiểu sai.
Được Anthropic chấp thuận vào Cyber Verification Program không đồng nghĩa mọi giới hạn an toàn của Claude biến mất.
Cycode mô tả cơ chế này rất rõ: những hoạt động thuộc nhóm prohibited use, chẳng hạn mass data exfiltration hoặc ransomware development, vẫn bị chặn và không được gỡ chỉ vì tổ chức tham gia CVP. Trong khi đó, các hoạt động dual-use có mục đích phòng thủ hợp pháp mới là phần có thể được nới hạn chế sau khi tổ chức được xác minh.
ArmorCode cũng xác nhận cách phân chia tương tự: CVP cho phép tổ chức đã được Anthropic xác minh thực hiện sâu hơn các tác vụ phòng thủ dual-use, trong khi các giới hạn đối với prohibited use vẫn tiếp tục tồn tại.
Vì vậy, cách gọi “mở khóa Claude cho cybersecurity” khá dễ hiểu về mặt truyền thông, nhưng nếu nói chính xác về kỹ thuật thì nên hiểu là:
Cyber Verification Program mở rộng quyền truy cập vào các khả năng cybersecurity dual-use của Claude cho những tổ chức đã được Anthropic xác minh, chứ không loại bỏ toàn bộ hệ thống an toàn của Claude.
Không phải cứ trả tiền Claude là được Cyber Verification
Một điểm khiến chương trình này đáng chú ý là CVP không đơn thuần được Anthropic bán như một add-on.
Việc tổ chức đang dùng Claude trả phí, sử dụng API với chi phí lớn hoặc sở hữu một gói doanh nghiệp không tự động đồng nghĩa tổ chức đó được hưởng các ngoại lệ của Cyber Verification Program.
Anthropic mô tả CVP là chương trình mà các cybersecurity professional có thể apply để tìm kiếm quyền truy cập cho những use case chính đáng trên một số model được hỗ trợ.
Cycode và ArmorCode đều mô tả quá trình này là application-based, organization-scoped và được Anthropic review.
Điều đó cũng giải thích tại sao email phê duyệt lại gắn quyền với một Anthropic Organization ID cụ thể.
Nói cách khác, đây gần giống một cơ chế “trust layer” giữa Anthropic và ngành cybersecurity.
Anthropic cần biết ai đang sử dụng những khả năng mạnh đó và tại sao họ cần chúng.
Cymulate, Cycode và ArmorCode đã tham gia Cyber Verification Program
Cyber Verification Program không chỉ tồn tại trên giấy.
Một số công ty cybersecurity lớn đã công khai việc được tham gia chương trình.
Cycode thông báo ngày 18/6/2026 rằng công ty đã gia nhập Anthropic Cyber Verification Program và có quyền truy cập đã xác minh vào các khả năng dual-use của Claude phục vụ công việc agentic development security. Cycode cho biết một trong những ứng dụng quan trọng là xác minh một vulnerability có thực sự exploitable trong bối cảnh của ứng dụng cụ thể hay không.
Đây là một bài toán rất thực tế.
Scanner có thể báo hàng nghìn vulnerability.
Nhưng đối với một CISO hoặc AppSec team, câu hỏi quan trọng hơn thường là:
“Lỗ hổng nào thực sự có thể bị attacker khai thác trong hệ thống của tôi?”
Muốn trả lời câu hỏi đó, AI cần suy luận giống attacker: hiểu kiến trúc, entry point, quyền truy cập, điều kiện khai thác và cách một vulnerability có thể được nối với vulnerability khác.
Đây cũng chính là loại reasoning dễ đụng vào safeguard mặc định.
Ngày 28/7/2026, ArmorCode tiếp tục công bố được chấp thuận vào Cyber Verification Program. Công ty cho biết quyền truy cập này sẽ được sử dụng để tăng cường exploitability analysis và attack-path modeling trong nền tảng security của mình.
Cymulate cũng đã công bố việc tham gia CVP. Cymulate Research Labs dự kiến sử dụng khả năng AI của Anthropic trong exploitability analysis, adversarial simulation, detection validation và cyber-defense engineering.
Những cái tên này cho thấy CVP đang dần trở thành một cơ chế quan trọng để Anthropic đưa các model AI mạnh vào ngành cybersecurity mà không buộc các đội phòng thủ phải làm việc dưới cùng một mức giới hạn được thiết kế để ngăn attacker.
Cyber Verification Program có liên quan gì đến Claude Opus và các model mới?
Cyber Verification Program xuất hiện công khai cùng giai đoạn Anthropic tăng cường khả năng cybersecurity cho các model frontier của mình.
Khi Claude Opus 4.7 được công bố vào ngày 16/4/2026, Anthropic cho biết model này triển khai các cyber safeguard có khả năng tự động phát hiện và chặn những request cho thấy dấu hiệu của prohibited hoặc high-risk cybersecurity use. Cũng trong thông báo này, Anthropic chính thức mời các chuyên gia làm vulnerability research, penetration testing và red teaming tham gia Cyber Verification Program.
Đến tài liệu hiện tại về quá trình migration sang Claude Opus 5, Anthropic vẫn tiếp tục hướng dẫn các sản phẩm làm công việc security hợp pháp đăng ký Cyber Verification Program nếu cần mức hạn chế thấp hơn đối với nội dung cybersecurity.
Điều này cho thấy CVP không phải một thử nghiệm ngắn hạn gắn riêng với Opus 4.7.
Nó đang trở thành một phần trong kiến trúc quản trị quyền truy cập vào năng lực cybersecurity của các thế hệ Claude mạnh hơn.
Anthropic cũng cho biết chương trình áp dụng cho select models, vì vậy không nên hiểu rằng một khi được CVP phê duyệt thì mọi model Claude hiện tại và tương lai đều tự động có cùng quyền truy cập.
Tại sao Cyber Verification Program quan trọng với ngành cybersecurity?
AI đang làm thay đổi cán cân giữa attacker và defender.
Nếu frontier AI đủ khả năng tìm vulnerability, phân tích exploitability, hiểu source code và suy luận qua nhiều bước của attack chain, việc đơn giản cấm toàn bộ các yêu cầu có tính chất offensive security có thể tạo ra một tác dụng phụ nguy hiểm:
Attacker tìm cách vượt guardrail, trong khi defender hợp pháp lại bị chính guardrail cản trở.
Anthropic từng giải thích rằng Cyber Verification Program cho phép công ty chặn mạnh hơn các cyber threat tiềm năng mà không đồng thời cắt quyền sử dụng Claude của những defender đang bảo vệ phần mềm và cơ sở hạ tầng của họ.
Đây có lẽ là ý nghĩa lớn nhất của CVP.
Thay vì chọn một trong hai cực “AI không được làm cybersecurity offensive” hoặc “AI cybersecurity hoàn toàn không hạn chế”, Anthropic đang thử một mô hình thứ ba:
AI mạnh + safeguard mặc định + xác minh tổ chức + quyền truy cập theo use case.
Nếu mô hình này hoạt động tốt, nó có thể trở thành một phương thức phổ biến để các hãng AI cung cấp frontier cybersecurity capability cho doanh nghiệp trong tương lai.
Doanh nghiệp nào nên quan tâm đến Cyber Verification Program?
CVP đặc biệt đáng quan tâm nếu tổ chức thường xuyên làm vulnerability research, penetration testing, Red Team, Purple Team, application security, exploitability analysis, bug bounty, threat research hoặc phát triển sản phẩm cybersecurity có AI tham gia vào quá trình suy luận về hành vi tấn công.
Ngược lại, nếu nhu cầu chỉ là review code thông thường, sửa dependency, giải thích CVE hoặc thực hiện các tác vụ security có mức rủi ro thấp thì chưa chắc tổ chức cần CVP.
Claude vốn đã cung cấp nhiều khả năng phòng thủ mà không cần chương trình này.
Cyber Verification Program trở nên quan trọng nhất khi workflow hợp pháp của tổ chức thường xuyên tiến vào khu vực mà hệ thống safety mặc định khó phân biệt được “đang mô phỏng attacker để phòng thủ” và “đang thực sự hỗ trợ attacker”.
Làm thế nào để tăng khả năng được Anthropic xét duyệt?
Anthropic hiện không công bố đầy đủ một “công thức chắc chắn được duyệt”. Vì vậy không nên xem CVP như một thủ tục mà chỉ cần tick đủ vài checkbox là có quyền truy cập.
Từ cách Anthropic mô tả chương trình và cách các doanh nghiệp đã được chấp thuận nói về quá trình này, yếu tố quan trọng nhất vẫn là chứng minh được mục đích cybersecurity hợp pháp và bối cảnh tổ chức rõ ràng.
Một hồ sơ thuyết phục vì thế nên giải thích cụ thể tổ chức đang làm gì, Claude sẽ được sử dụng trong workflow nào, đối tượng hệ thống nào thuộc quyền kiểm soát hoặc được phép kiểm thử, tại sao safeguard mặc định đang cản trở công việc, và cách tổ chức quản trị việc sử dụng AI trong môi trường security.
Đừng chỉ viết chung chung rằng:
“Chúng tôi cần Claude để pentest.”
Một use case như:
“Đội AppSec sử dụng Claude để phân tích exploitability của vulnerability được phát hiện trong codebase do doanh nghiệp quản lý, tái dựng attack path trong môi trường test và xác minh remediation trước khi triển khai production”
sẽ thể hiện mục đích rõ ràng hơn rất nhiều.
Cyber Verification Program có phải tương lai của AI Security?
Khả năng cao đây mới chỉ là bước đầu.
Các model frontier đang dần vượt khỏi vai trò “trợ lý viết code” để có thể tự nghiên cứu source code, phát hiện vulnerability, lập kế hoạch nhiều bước và sử dụng tool.
Khi khả năng đó tiếp tục tăng, câu hỏi quan trọng sẽ không còn đơn thuần là:
“AI có được phép làm cybersecurity hay không?”
Mà sẽ trở thành:
“Ai được phép sử dụng những capability cybersecurity mạnh nhất của AI, trong điều kiện nào và với cơ chế kiểm soát ra sao?”
Cyber Verification Program chính là một trong những câu trả lời đầu tiên của Anthropic cho vấn đề đó.
Với một người dùng Claude bình thường, CVP có thể không tạo ra khác biệt đáng kể.
Nhưng với một Red Team, AppSec team, threat researcher hay công ty phát triển sản phẩm cybersecurity, việc được xác minh có thể thay đổi đáng kể cách Claude được đưa vào workflow hàng ngày.
Thay vì dừng lại ở việc giải thích kiến thức bảo mật, Claude có thể tham gia sâu hơn vào quá trình phân tích vulnerability, đánh giá exploitability, mô hình hóa attack path, adversarial simulation và kiểm chứng hệ thống phòng thủ — đúng những loại công việc mà một đội cybersecurity chuyên nghiệp cần thực hiện liên tục.
Và đó cũng là lý do Cyber Verification Program đáng chú ý: Anthropic không đơn giản mở khóa sức mạnh cybersecurity của Claude cho tất cả mọi người. Họ đang xây dựng một cánh cửa riêng cho những tổ chức có thể chứng minh rằng mình cần sức mạnh đó để bảo vệ hệ thống, không phải để phá hoại chúng.